„Vertrauen in Finanzberatung beginnt nicht erst bei der richtigen Strategie, sondern bereits beim verantwortungsvollen Schutz sensibler Kundendaten.“
Wer Kundendaten im Finanzbereich schützen will, muss weit mehr tun, als Computer mit Kennwörtern zu sichern. Finanzunternehmen und Vermögensberater verarbeiten Angaben zu Einkommen, Vermögen, Konten, Depots, Versicherungen, Krediten, familiären Verhältnissen und persönlichen Zielen. Gelangen solche Informationen in falsche Hände, drohen finanzielle Schäden, Identitätsmissbrauch, gezielte Betrugsversuche und ein dauerhafter Vertrauensverlust.
Datenschutz verlangt deshalb ein Zusammenspiel aus Technik, Organisation und laufender Kontrolle. Guter Datenschutz entsteht dort, wo Zuständigkeiten klar sind, Zugriffe begrenzt bleiben und Sicherheitsmaßnahmen regelmäßig geprüft werden. Entscheidend ist ein Schutzkonzept, das im täglichen Betrieb tatsächlich funktioniert.
Warum Finanzdaten besonders schutzwürdig sind
Finanzdaten zeichnen ein genaues Bild deines Lebens. Kontobewegungen können Gewohnheiten und wirtschaftliche Engpässe erkennen lassen. Depotdaten zeigen Vermögenshöhe und Risikobereitschaft. Versicherungsangaben erlauben Rückschlüsse auf Beruf und private Lebensplanung. Selbst ein Gehaltszettel kann Betrugsversuche erleichtern.
Der Schutz muss sich deshalb am möglichen Schaden orientieren. Die Datenschutzgrundverordnung verlangt ein Schutzniveau, das zum jeweiligen Risiko passt. Sie nennt unter anderem Verschlüsselung, Pseudonymisierung, dauerhafte Vertraulichkeit, Integrität und Verfügbarkeit sowie regelmäßige Wirksamkeitskontrollen. Je sensibler die Daten und je schwerer die möglichen Folgen eines Vorfalls, desto stärker müssen die Schutzmaßnahmen ausfallen.
Prüfe regelmäßig, wer in deinem Unternehmen tatsächlich Zugriff auf sensible Kundendaten hat. Berechtigungen sollten nur dort bestehen, wo sie für die jeweilige Aufgabe notwendig sind, und bei Rollenwechseln oder Austritten sofort angepasst werden. So reduzierst du unnötige Zugriffsrisiken mit vergleichsweise einfachen organisatorischen Maßnahmen.
Kundendaten im Finanzbereich schützen beginnt mit Datenminimierung
Der wirksamste Schutz besteht darin, unnötige Daten gar nicht erst zu erheben. Ein seriöses Finanzunternehmen prüft vor jeder Abfrage, welche Information für Beratung, Vertragserfüllung, gesetzliche Dokumentation oder Geldwäscheprävention tatsächlich erforderlich ist. Daten dürfen nicht aus Bequemlichkeit oder für unbestimmte spätere Zwecke gesammelt werden.
Datenschutzfreundliche Technik beginnt bereits bei Formularen, Kundenportalen und internen Abläufen. Voreinstellungen sollen nur jene Daten zugänglich machen, die für den konkreten Zweck notwendig sind. Speicherfristen und Löschregeln müssen von Anfang an eingeplant werden. Die Datenschutzgrundverordnung verlangt Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen. So wird das Risiko reduziert, bevor eine Sicherheitslücke überhaupt Wirkung entfalten kann.
Zugriffsrechte müssen dem tatsächlichen Bedarf folgen
Nicht jeder Mitarbeiter darf alle Kundendaten sehen. Ein Berater benötigt andere Informationen als die Buchhaltung, die interne Kontrolle oder ein Mitarbeiter im Versicherungsbereich. Rechte sollten daher nach Funktionen vergeben werden. Jeder erhält nur jene Zugriffe, die er für seine Aufgabe braucht. Bei einem Rollenwechsel oder Austritt müssen Berechtigungen sofort angepasst oder gesperrt werden.
Sensible Administratorrechte gehören in die Hände weniger geschulter Personen und müssen kontrolliert werden. Eine Anmeldung mit mehreren Faktoren verhindert, dass ein gestohlenes Kennwort allein Zugang ermöglicht. Automatische Sperren und kurze Sitzungszeiten erschweren Missbrauch. So viel Zugriff wie nötig, aber niemals mehr als erforderlich, ist die zentrale Regel.
Vertrauen ist gut, Transparenz ist besser: Woran du einen seriösen Vermögensberater erkennst und warum neben Fachwissen auch Vergütung, Berechtigung und Datenschutz entscheidend sind, liest du in unserem Beitrag.
Verschlüsselung und aktuelle Systeme bilden die technische Basis
Finanzunterlagen müssen sowohl bei der Speicherung als auch während der Übertragung geschützt sein. Verschlüsselung sorgt dafür, dass gestohlene Dateien oder abgefangene Daten nicht ohne Weiteres gelesen werden können. Das betrifft Server, Notebooks, mobile Geräte, Sicherungskopien, Kundenportale und den Austausch mit externen Partnern. Sensible Unterlagen sollten daher nicht als ungeschützte Anlage versendet werden.
Veraltete Programme und nicht geschlossene Sicherheitslücken gefährden selbst ein gutes Berechtigungskonzept. Finanzunternehmen brauchen klare Abläufe für Sicherheitsaktualisierungen, eine sichere Konfiguration ihrer Geräte und eine Trennung wichtiger Netzbereiche. DORA verlangt von vielen beaufsichtigten Finanzunternehmen einen dokumentierten Rahmen für technische Risiken und den Schutz von Software, Hardware, Servern, Räumen und Rechenzentren vor unbefugtem Zugriff.
Protokollierung und Überwachung machen Angriffe sichtbar
Ein Unternehmen muss nicht nur Angriffe erschweren, sondern ungewöhnliche Vorgänge erkennen können. Deshalb sollten Zugriffe auf sensible Daten, Änderungen an Berechtigungen, fehlgeschlagene Anmeldungen und größere Datenexporte protokolliert werden. Die Auswertung braucht einen klaren Zweck, weil auch Mitarbeiterdaten geschützt werden müssen.
Warnmechanismen können Anmeldungen aus ungewöhnlichen Regionen, nächtliche Massenzugriffe oder das Kopieren zahlreicher Kundendokumente melden. DORA verlangt für betroffene Finanzunternehmen Mechanismen zur schnellen Erkennung auffälliger Aktivitäten sowie ausreichende Ressourcen zur Überwachung von Nutzeraktivitäten und Vorfällen. Was nicht erkannt wird, kann weder begrenzt noch sauber aufgearbeitet werden.
Cyberrisiken lassen sich nie vollständig ausschließen. Wie eine Cyberversicherung bei Hackerangriffen, Datenverlust und daraus entstehenden finanziellen Schäden helfen kann, zeigen wir in unserem Beitrag.
Verfügbarkeit und Wiederherstellung gehören zum Datenschutz
Datenschutz umfasst nicht nur Vertraulichkeit. Kundendaten müssen auch richtig, vollständig und verfügbar bleiben. Ein Angriff, technischer Defekt oder Bedienfehler darf nicht dazu führen, dass Beratungsunterlagen dauerhaft verloren gehen. Deshalb sind getrennte Sicherungskopien, festgelegte Wiederherstellungszeiten und getestete Notfallverfahren unverzichtbar.
Sicherungskopien helfen nur, wenn sie aktuell, geschützt und tatsächlich wiederherstellbar sind. Regelmäßige Tests zeigen, ob das Verfahren funktioniert. Ein Notfallplan muss festlegen, wer entscheidet, welche Systeme zuerst gestartet werden und wie Kunden informiert werden. Widerstandsfähigkeit bedeutet, einen Vorfall nicht nur zu überstehen, sondern den Betrieb geordnet fortzuführen.
Organisation entscheidet über die Wirksamkeit der Technik
Die beste Technik scheitert, wenn Abläufe unklar bleiben. Finanzunternehmen benötigen Regeln für Zugriffsvergabe, Aktenführung, Datenaustausch, mobile Arbeit, Löschung, Sicherheitsvorfälle und den Umgang mit Dienstleistern. Verantwortlichkeiten müssen eindeutig festgelegt sein. Die Geschäftsleitung darf Informationssicherheit nicht vollständig an einen externen Techniker abschieben.
Für viele beaufsichtigte Finanzunternehmen gilt DORA seit 17. Jänner 2025. Die Verordnung erfasst unter anderem Wertpapierfirmen und verpflichtet das Leitungsorgan, den Rahmen für technische Risiken zu genehmigen, zu überwachen und letztlich zu verantworten. Datensicherheit ist daher eine Führungsaufgabe. Budgets, Personal, Kontrollen und Schulungen müssen zur tatsächlichen Risikolage passen.
Wo künstliche Intelligenz im Zahlungsverkehr eingesetzt wird, geht es nicht nur um mehr Geschwindigkeit und Komfort. Auch Datenschutz, Kontrolle und mögliche Fehlentscheidungen spielen eine wichtige Rolle. Der Beitrag „KI im Zahlungsverkehr: Chance oder Risiko?“ zeigt dir, worauf es bei dieser Entwicklung besonders ankommt.
Mitarbeiter brauchen Wissen und klare Regeln
Finanzunternehmen arbeiten mit Rechenzentren, Softwareanbietern und Archivdiensten. Die Auslagerung überträgt aber nicht die Verantwortung. Nach der Datenschutzgrundverordnung dürfen nur Auftragsverarbeiter eingesetzt werden, die ausreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten. Vertrag, Weisungsbindung, Unterauftragnehmer und Kontrollrechte müssen geregelt sein.
Vor einer Beauftragung sollten Speicherorte, Verschlüsselung, Zugriffsmodelle, Notfallkonzepte und Löschverfahren geprüft werden. Ebenso wichtig sind Ausstiegspläne, damit Daten bei einem Anbieterwechsel sicher übertragen oder gelöscht werden. DORA verlangt bei betroffenen Finanzunternehmen zusätzlich ein strukturiertes Management der Risiken durch externe Technikdienstleister. Die Verantwortung für die Einhaltung bleibt trotz Auslagerung beim Finanzunternehmen.
So muss ein Unternehmen auf einen Datenvorfall reagieren
Trotz guter Vorsorge lassen sich Vorfälle nie vollständig ausschließen. Jedes Finanzunternehmen braucht daher einen Reaktionsplan. Zuerst müssen betroffene Systeme abgesichert, weitere Datenabflüsse verhindert und Beweise erhalten werden. Danach ist zu bewerten, welche Informationen betroffen sind, wie viele Personen gefährdet sein könnten und welche Folgen realistisch drohen.
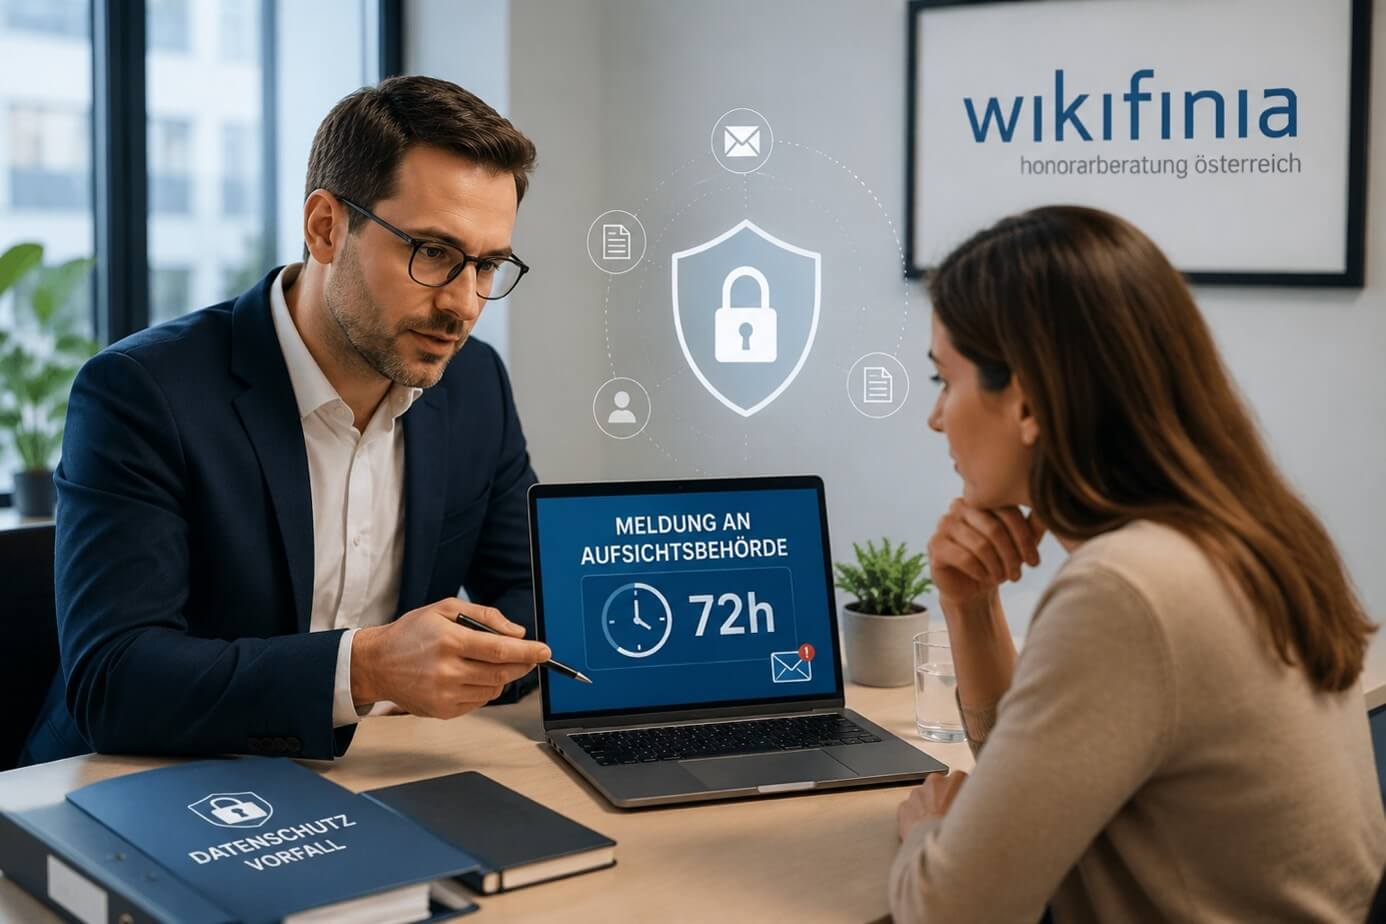
Sobald ein Datenschutzvorfall voraussichtlich Auswirkungen auf die Rechte und Freiheiten betroffener Personen haben kann, muss der Verantwortliche die zuständige Aufsichtsbehörde rasch benachrichtigen. Die Meldung sollte möglichst innerhalb von 72 Stunden erfolgen. Bei hohem Risiko kann zusätzlich eine verständliche Benachrichtigung der betroffenen Personen notwendig sein. Die Meldung muss unter anderem Art, mögliche Folgen und Gegenmaßnahmen des Vorfalls beschreiben. Eine gute Vorbereitung spart in dieser Situation wertvolle Zeit.
Mit kleinen Veränderungen kannst du bei deinen Finanzen oft mehr bewirken, als du denkst. In unserem Newsletter bekommst du regelmäßig verständliche Einblicke, praktische Spartipps und Impulse rund um Vermögensaufbau, Vorsorge und Investieren. So erkennst du unnötige Kosten früher und kannst dein Geld gezielter für deine finanziellen Ziele einsetzen. Jetzt kostenlos anmelden.
Fazit: Kundendaten im Finanzbereich schützen schafft Vertrauen
Finanzunternehmen und Vermögensberater müssen Kundendaten technisch und organisatorisch vor unbefugtem Zugriff schützen. Dazu gehören Datenminimierung, klare Berechtigungen, starke Anmeldeverfahren, Verschlüsselung, aktuelle Systeme, Protokollierung, Sicherungskopien, Notfallpläne, Mitarbeiterschulungen und eine sorgfältige Kontrolle externer Dienstleister. Diese Maßnahmen müssen zur konkreten Risikolage passen und laufend verbessert werden.
WIKIFINIA verbindet unabhängige Finanzberatung und Vermögensverwaltung mit einem verantwortungsvollen Umgang mit sensiblen Informationen. Eine gute Beratung betrachtet nicht nur Rendite, Kosten und Risiken einer Geldanlage, sondern schützt auch die Daten, auf denen jede persönliche Finanzstrategie beruht. So entsteht eine vertrauensvolle Grundlage, um dein Vermögen strukturiert zu planen und das Maximum aus deinem Geld herauszuholen.
Nutze die Chance und vereinbare jetzt ein unverbindliches Gespräch, um deine finanzielle Situation in einem geschützten und vertrauensvollen Rahmen zu besprechen. Gemeinsam betrachten wir deine Ziele, deine Vermögensstruktur und mögliche Optimierungspotenziale. Dabei stehen unabhängige Beratung, Transparenz und ein verantwortungsvoller Umgang mit deinen sensiblen Daten im Mittelpunkt über diesen Link.